 17 Eylül 2026
- Lefkoşa25°C▼
- Mağusa27°C
- Girne26°C
- Güzelyurt23°C
- İskele27°C
- İstanbul20°C
- Ankara19°C
AYGIT YAZILIMI ÖNYÜKLEME KİTİ OLARAK BİLİNEN YAZILIM TÜRÜNÜ KULLANAN CASUSLUK EYLEMİ TESPİT EDİLDİ
Kaspersky araştırmacıları, aygıt yazılımı önyükleme kiti olarak bilinen ve çok nadir görülen bir kötü amaçlı yazılım türünü kullanan gelişmiş bir kalıcı tehdit (APT) casusluk kampanyasını ortaya çıkardı.

06 Ekim 2020 Salı 14:30



Kaspersky araştırmacıları, aygıt yazılımı önyükleme kiti olarak bilinen ve çok nadir görülen bir kötü amaçlı yazılım türünü kullanan gelişmiş bir kalıcı tehdit (APT) casusluk kampanyasını ortaya çıkardı. Çağdaş bilgisayarların önemli bir bileşeni olan Birleşik Genişletilebilir Ürün Yazılımı Arayüzünde (UEFI) tespit edilen bu zararlı yazılım, Kaspersky’nin UEFI/BIOS tarama teknolojisi tarafından keşfedildi. Bu durum virüs bulaşmış cihazların tespit edilmesini ve virüsün temizlenmesini çok daha zor hale getiriyor. Kötü amaçlı yazılımla birlikte kullanılan UEFI önyükleme seti, 2015'te sızdırılan Hacking Team önyükleme setinin özel bir sürümü.
Donanıma gömülü UEFI yazılımı, bilgisayara yüklü işletim sistemi ve bunun üzerinde yer alan diğer tüm programlardan önce çalışmaya başlayan bilgisayarın önemli bir parçası. UEFI yazılımı bir şekilde kötü amaçlı kod içerecek şekilde değiştirilirse, bu kod işletim sisteminden önce başlatılıyor ve bu da saldırıyı güvenlik çözümleri açısından potansiyel olarak görünmez hale getiriyor. UEFI verisinin sabit sürücüden ayrı olarak kendine özgü bir flash yongada yer alması, işletim sistemi tamamen silinip yeniden yüklense bile tehdidin cihazda yer almaya devam edeceği anlamına geliyor.
Kaspersky araştırmacıları, MosaicRegressor olarak adlandırılan karmaşık, çok aşamalı modüler bir kampanyada bu tür kötü amaçlı yazılımların bir örneğini buldular. Yeni keşfedilen bu kampanya, casusluk ve UEFI’ye yerleşen kötü amaçlı yazılım sayesinde veri toplama için kullanıldı.
UEFI bootkit bileşenleri, ağırlıklı olarak Hacking Team tarafından geliştirilen ve kaynak kodu 2015'te çevrimiçi olarak sızdırılan 'Vector-EDK' önyükleme setine dayanıyor. Sızan kod, büyük olasılıkla failler tarafından çok az bir geliştirme çabasıyla kendi yazılımlarını oluşturmak riski azaltmak için kullanıldı.
Saldırılar, 2019'un başından beri Kaspersky ürünlerine dahil edilen Firmware Scanner yardımıyla tespit edildi. Bu teknoloji, UEFI bellenim görüntüleri de dahil olmak üzere ROM BIOS'ta gizlenen tehditleri tespit etmek için özel olarak geliştirildi.
Saldırganların orijinal UEFI aygıt yazılımının üzerine yazmasına izin veren kesin bulaşma vektörünü tespit etmek mümkün olmasa da, Kaspersky araştırmacıları, sızdırılan Hacking Team belgelerinden VectorEDK hakkında bilinenlere dayanarak bunun nasıl yapılacağına dair olasılıkları çıkardılar. Diğer seçenekleri göz ardı etmemekle birlikte virüs muhtemelen kurbanın makinesine fiziksel erişim yoluyla, özellikle özel bir güncelleme yardımcı programı içeren önyüklenebilir bir USB bellek yardımıyla giriş yapıyor. İlk bulaşma sonrası Truva atı indiricisi devreye girerek saldırganın ihtiyaçlarına uygun herhangi bir zararlı kodun işletim sistemi çalışır durumdayken indirilmesini sağlıyor.
Bununla birlikte çoğu durumda MosaicRegressor bileşenleri çok daha basit yollarla, örneğin mesaj eklerindeki sahte arşivlere gizlenmiş dosyaların seçilen hedeflere gönderilmesiyle cihazlara sızdırıldı. Kampanyanın modüler yapısı, saldırıların geniş bir alana yayılarak analizlerden gizlenmesine ve bileşenlerin yalnızca hedeflenen cihazlara gönderilmesine yardımcı oldu. Virüs bulaşmış cihaza başlangıçta yüklenen kötü amaçlı yazılım, ek yük ve diğer kötü amaçlı yazılımları indirebilen bir program olan Truva atı indiricisinden oluşuyor. İndirilen yüke bağlı olarak, kötü amaçlı yazılım keyfi URL'lerden rastgele dosyalar indirip yükleyerek hedeflenen makineden bilgi toplayabiliyor.
Keşfedilen kurbanların bağlantısına dayanarak, araştırmacılar MosaicRegressor'ın Afrika, Asya ve Avrupa'dan diplomatlara ve STK üyelerine yönelik bir dizi hedefli saldırıda kullanıldığını belirledi. Saldırıların bazıları Rus dilinde hedefli kimlik avı belgeleri içeriyordu. Bazıları ise Kuzey Kore ile ilgiliydi ve kötü amaçlı yazılımları indirmek için yem olarak kullanılıyordu.
Kampanyanın bilinen herhangi bir gelişmiş kalıcı tehdit aktörüyle bağlantısına rastlanmadı.
Kaspersky Küresel Araştırma ve Analiz Ekibi (GReAT) Kıdemli Güvenlik Araştırmacısı Mark Lechtik, şunları söylüyor: "UEFI saldırıları tehdit aktörleri için geniş fırsatlar sunsa da, MosaicRegressor bir tehdit aktörünün vahşi ortamda özel yapılmış, kötü niyetli bir UEFI ürün yazılımı kullandığı, kamuya açık olarak bilinen ilk vakadır. Serbest ortamda önceden gözlemlenen benzer saldırılar, meşru bir yazılımın (örneğin LoJax) basitçe yeniden tasarlanmasıyla gerçekleştiriliyordu. Oysa bu saldırı, istisnai durumlarda saldırganların kurbanın makinesinde en yüksek düzeyde kalıcılığı elde etmek için büyük çaba sarf etmeye istekli olduğunu gösteriyor. Tehdit aktörleri araç setlerini çeşitlendirmeye ve yaratıcılığını kullanmaya devam ediyor. Neyse ki teknolojimizin yanı sıra mevcut ve geçmiş kampanyalar hakkında edindiğimiz bilgiler, bu tür hedefli saldırıları izlememize ve raporlamamıza yardımcı oluyor.”
Kaspersky GReAT Baş Güvenlik Araştırmacısı Igor Kuznetsov da şunları ekliyor: "Sızan üçüncü taraf kaynak kodunun kullanılması ve yeni, gelişmiş bir kötü amaçlı yazılım olarak özelleştirilmesi, veri güvenliğinin önemini bizlere bir kez daha hatırlatıyor. Zararlı yazılım - bir önyükleme seti, kötü amaçlı yazılım veya başka bir şey olsun - bir kez sızdırıldığında, tehdit aktörleri önemli bir avantaj elde eder. Ücretsiz olarak kullanılabilen araçlar, onlara araç setlerini daha az çabayla ve daha düşük tespit edilme şansıyla geliştirme ve özelleştirme fırsatı sunuyor.”
Kaspersky, MosaicRegressor gibi tehditlerden korunmak için şunları öneriyor:
- SOC ekibinizin en son tehdit istihbaratına (TI) erişimini sağlayın. Kaspersky Tehdit İstihbarat Portalı, şirketin TI için sunduğu erişim noktasıdır ve Kaspersky tarafından 20 yıldan fazla bir süredir toplanan siber saldırı verileri ve içgörüler sağlar.
- Uç nokta düzeyinde algılama, araştırma ve olayların zamanında düzeltilmesi için Kaspersky Endpoint Detection and Response çözümlerini kullanın.
- Hedefli saldırıların çoğu kimlik avı veya diğer sosyal mühendislik teknikleriyle başladığından, personelinize temel siber güvenlik eğitimi verin.
- Kaspersky Endpoint Security for Business gibi firmware odaklı tehditleri de algılayabilen güçlü bir uç nokta güvenlik ürünü kullanın.
- UEFI sabit yazılımınızı güvenilir satıcıların ürün yazılımıyla düzenli olarak güncelleyin.
![Sermet Nereli: “Halkla birlikte yöneteceğiz, herkes kazanacak, İskele kazanacak”]() Sermet Nereli: “Halkla birlikte yöneteceğiz, herkes kazanacak, İskele kazanacak”“CTP’nin markalaşmış ‘Herkes için hizmet’ anlayışını İskele’yle buluşturacağız”17 Eylül 2026 Perşembe 17:43İSKELE
![Erhürman, 23 Eylül’de New York’a gidecek]() Erhürman, 23 Eylül’de New York’a gidecekCumhurbaşkanı Tufan Erhürman, 23 Eylül’de New York’ta Birleşmiş Milletler Genel Sekreteri Antonio Guterres ve BM Genel Sekreteri’nin Kıbrıs Kişisel Temsilcisi Maria Angela Holguin ile görüşeceğini açıkladı.17 Eylül 2026 Perşembe 17:20KIBRIS
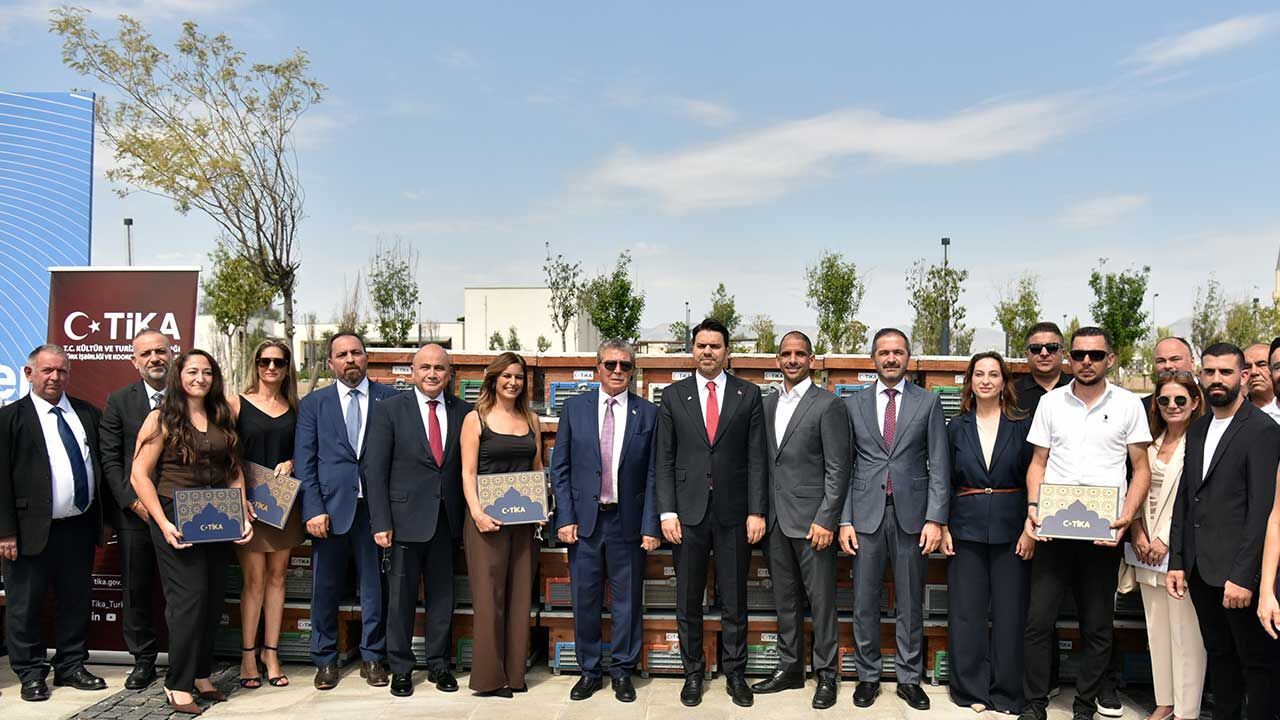
![170 üreticiye bin modern arı kovanı]() 170 üreticiye bin modern arı kovanı“KKTC Arıcılığın Geliştirilmesi Kırsal Kalkınma Projesi -Kovan Dağıtım Töreni”, bugün Lefkoşa Millet Bahçesi’nde yapıldı.17 Eylül 2026 Perşembe 17:18KIBRIS
![Erhürman'dan seçim yasasına ilişkin 4 uyarı]() Erhürman'dan seçim yasasına ilişkin 4 uyarıCumhurbaşkanı Tufan Erhürman, Cumhuriyet Meclisi’ne iade ettiği Seçim ve Halkoylaması Yasası ile ilgili 4 noktaya dikkat çekerek, düzenlemelerin Meclis tarafından yeniden değerlendirilmesini istedi.17 Eylül 2026 Perşembe 17:12KIBRIS
![Meteoroloji Dairesi'nden sağanak uyarısı]() Meteoroloji Dairesi'nden sağanak uyarısıMeteoroloji Dairesi, yarın gök gürültülü sağanak beklendiğini duyurarak, yetkililer ile vatandaşları tedbirli olmaya çağırdı.17 Eylül 2026 Perşembe 14:01HAVA DURUMU
![BM’den Erhürman-Hristodulidis görüşmesi sonrası açıklama]() BM’den Erhürman-Hristodulidis görüşmesi sonrası açıklamaKıbrıs Türk lideri Tufan Erhürman ile Kıbrıs Rum lideri Nikos Hristodulidis’in görüşmesi tamamlandı.17 Eylül 2026 Perşembe 13:27KIBRIS
![Kişi: Değişim yakın...]() Kişi: Değişim yakın...Önlerinde 2,5 ay bulunduğunu belirten Kişi, son sözü halkın söyleyeceğini ifade ederek, “Biz hazırız. Karşımıza nasıl bir tablo çıkacağını biliyoruz. Az sabır… Değişim yakın!” dedi.17 Eylül 2026 Perşembe 13:19KIBRIS
![Şahali’den DAÜ’deki görev değişikliği önerisine tepki: “DAÜ’ye dokunma artık!”]() Şahali’den DAÜ’deki görev değişikliği önerisine tepki: “DAÜ’ye dokunma artık!”CTP Milletvekili Erkut Şahali, seçime sayılı günler kala Doğu Akdeniz Üniversitesi’nde (DAÜ) Vakıf Yöneticiler Kurulu Başkanı ve üyelerinde değişiklik yapılmasının gündeme gelmesine tepki gösterdi.17 Eylül 2026 Perşembe 13:13KIBRIS
![Erhürman'dan Karma Oyu Kaldıran Düzenlemeye VETO!]() Erhürman'dan Karma Oyu Kaldıran Düzenlemeye VETO!Cumhurbaşkanı Tufan Erhürman, karma oyu kaldıran Seçim ve Halkoylaması Değişiklik Yasası’nda yapılan yeni düzenlemeyi Meclis’e iade etti.17 Eylül 2026 Perşembe 13:09KIBRIS
![Taçoy'dan akaryakıta zam savunması]() Taçoy'dan akaryakıta zam savunmasıTaçoy: Akaryakıt düzenlemesi kar amaçlı değil, tedarikin devamını sağlamak adına yapıldı17 Eylül 2026 Perşembe 13:01KIBRIS




- Geri
- Ana Sayfa
- Normal Görünüm
- © 2014 Detay Kıbrıs
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.